
Портал в режимі тестування та наповнення


Зловмисники використовують вразливості у застосунках під виглядом повідомлень із запрошенням до групи. Що необхідно знати?

Існують різні способи компрометації акаунтів у месенджерах. Такими вразливостями нерідко користуються зловмисники для досягнення власних цілей. Не став виключенням і месенджер «Signal».
Одним із способів дискредитації акаунта у месенджері «Signal» стало надсилання фішингових повідомлень із запрошенням до групи. Повідомлення виглядає ідентично офіційному та не викликає підозр. Це можуть бути запрошення до участі у робочій групі, обговорення важливої теми або долучення до групи з отримання певних повідомлень, наприклад «Оповіщення про обстріли».
Отримавши повідомлення як правило користувачі переходять за посиланням і потрапляють у групу в якій вони бачать знайомі контакти, що не викликає підозр, а по суті створює ілюзію автентичності та викликає довіру до групи.
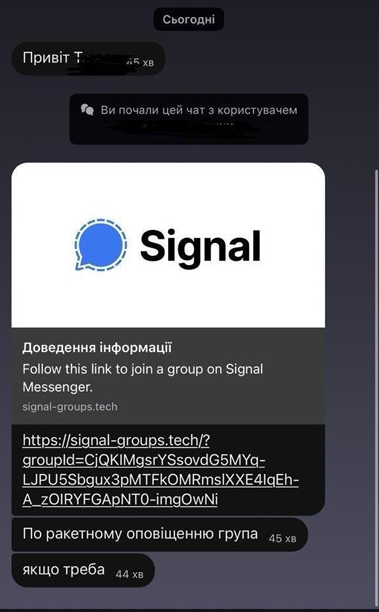
Щоб не видати себе, зловмисники надсилають нейтральні повідомлення без вкладень чи посилань та спостерігають за активністю користувача. Упевнившись, що користувач веде себе позитивно, надсилають йому повідомлення з новим посиланням або вкладеним файлом записані як документи (наприклад, .zip, .rar, .exe або скрипти), що нібито містять важливу інформацію чи звіти, акцентуючи, що це важливо і терміново та його потрібно переглянути на комп’ютері, оскільки на телефоні він не відкривається. Після відкриття файлу на персональному комп’ютері відбувається компрометація пристрою або користувач втрачає доступ до сесії в месенджері.
Як захиститися?
Якщо ж ви втратили контроль над обліковим записом у месенджері «Signal» зробіть наступне:
За необхідності ви можете звернутися до підтримки BRAMA для отримання порад та рекомендацій, як діяти у разі потрапляння у пастку шахраїв та повідомити про аналогічні шахрайські схеми для вжиття заходів реагування.
Крім того, ви можете написати онлайн звернення до Кіберполіції про вчинення відносно вас неправомірних дій в мережі Інтернет тощо.
